Beaucoup d’idées d’applications commencent directement par une solution : « il nous faut une plateforme » ou « cette étape doit être automatisée ». Ces phrases peuvent indiquer une direction utile, mais elles ne définissent pas encore un produit. Entre une idée intéressante et une application facile à maintenir se trouvent des décisions sur les personnes, les situations, les données, les limites et l’exploitation continue.
Le travail essentiel commence donc avant le premier écran. Quel problème se pose réellement, comment est-il résolu aujourd’hui et quel résultat observable montrerait qu’un outil numérique l’a amélioré ? Une application durable réunit un objectif clair, un modèle de données cohérent et un périmètre que l’équipe pourra encore prendre en charge après le premier lancement.
En bref
- Définir un problème concret, le public et le plus petit parcours complet.
- Traiter dès le départ le modèle de données, la confidentialité, les tests et l’exploitation.
- Lancer par étapes uniquement lorsque chaque version fournit déjà un résultat utile et complet.
Décrire le problème dans une situation observable
« La gestion immobilière est confuse » est une formulation trop large. Elle ne révèle ni qui est concerné ni quelle confusion importe. « Les propriétaires particuliers ne parviennent pas à retrouver de manière fiable le dernier relevé de compteur et sa photo lorsqu’ils ne sont pas chez eux » désigne la personne, la situation, l’information et le résultat attendu.
Une bonne définition du problème reste d’abord indépendante de la solution. Une meilleure organisation du stockage existant, un processus modifié ou une petite interface web peuvent peut-être suffire. Exiger immédiatement une technique précise fait souvent négliger des solutions plus simples. L’objectif de l’analyse initiale n’est pas de justifier une application, mais de comprendre si et où elle serait utile.
Quelles étapes les personnes suivent-elles aujourd’hui ? Quels outils utilisent-elles ? Où passent-elles du papier aux feuilles de calcul, aux messages ou aux photos ? Quelles sont les exceptions ? Il ne suffit pas de demander les fonctions souhaitées. Les personnes décrivent des solutions à partir de leur expérience ; les difficultés observées expliquent mieux ce que le produit doit accomplir.
Définir le public signifie ne pas chercher à servir tout le monde
Un produit destiné « aux particuliers et aux entreprises de toutes tailles » n’a probablement pas encore de public cible clair. Des groupes différents emploient des termes distincts, rencontrent d’autres risques et suivent leurs propres processus. Une personne seule n’a pas besoin de gérer des rôles. Une équipe ne peut pas travailler de manière fiable sans rôles définis et données communes.
Une description utile du public comprend donc le contexte d’usage, l’expérience, la fréquence et les limites. La personne travaille-t-elle seule ou avec d’autres ? Sur un smartphone ou plusieurs postes ? L’application sera-t-elle ouverte chaque jour ou seulement lorsqu’un événement précis survient ? Doit-elle fonctionner sans réseau ? Quelles erreurs seraient seulement gênantes et lesquelles auraient des conséquences graves ?
Ces questions influencent ensuite presque tout : la navigation, le stockage des données, le modèle de sécurité, les textes d’aide et le modèle économique. Délimiter le public n’est pas seulement un exercice marketing ; cela fait partie de la spécification technique.
Trouver le plus petit parcours complet
Un produit à ses débuts doit être restreint, mais pas tronqué. Pour consigner un compteur, par exemple, il faut sélectionner le bien, saisir la date et la valeur, joindre éventuellement une photo, enregistrer, retrouver l’entrée plus tard et pouvoir la corriger. Construire un formulaire sans historique ni correction d’erreur demanderait moins de travail, mais n’offrirait pas de bénéfice complet.
Le plus petit parcours complet comprend un début, un milieu et une fin, ainsi que les principaux écarts. Que se passe-t-il si l’autorisation de la caméra manque ? Est-il possible d’enregistrer sans photo ? À quoi ressemble un état vide ? Que se passe-t-il si le nombre est invalide ou si la personne annule ? La saisie est-elle conservée après une interruption ?
Ce n’est qu’une fois ce parcours central clarifié que les fonctions peuvent être utilement séparées entre nécessaires et facultatives. Est nécessaire ce qui rend le résultat possible ou protège contre une erreur inacceptable. Est facultatif ce qui étend le confort, les variantes ou les futurs publics. Cette distinction doit être réexaminée régulièrement, car une option apparemment modeste peut créer de nouvelles données et de nouveaux états.
Utiliser des prototypes pour rendre les décisions visibles
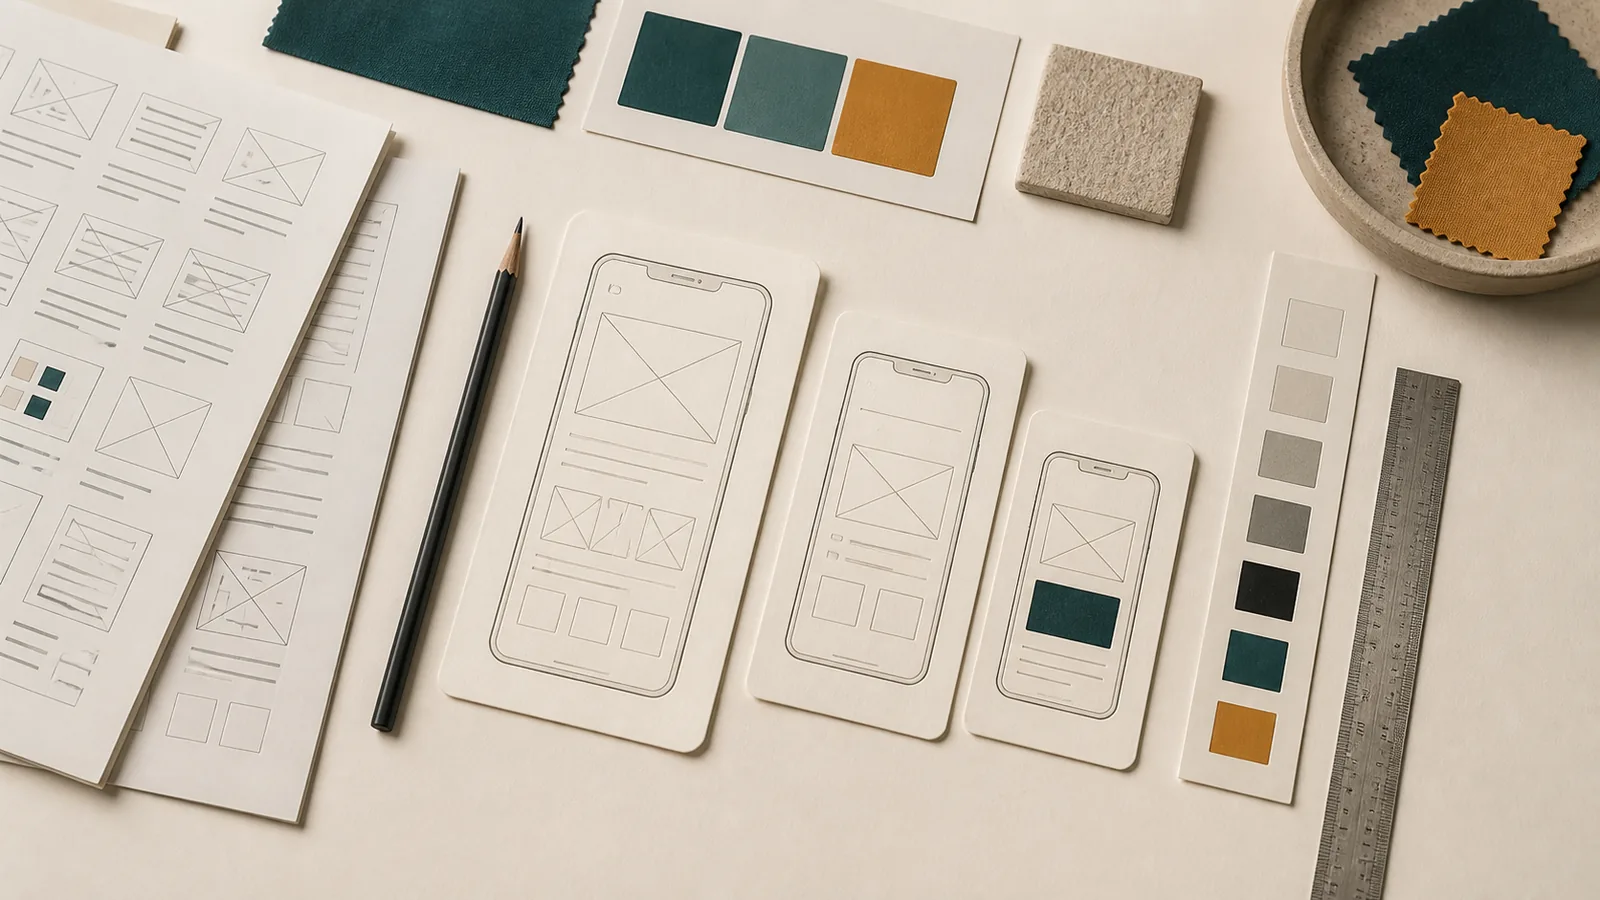
Un prototype est particulièrement précieux lorsqu’il fait apparaître des questions. Les personnes comprennent-elles les termes ? Trouvent-elles l’étape suivante ? Leur manque-t-il une information avant de décider ? Le processus correspond-il à la situation dans laquelle le smartphone sera réellement utilisé ?
Le prototype n’a pas besoin d’être parfait visuellement. Une maquette cliquable simple avec du contenu réaliste montre souvent davantage qu’une présentation soignée remplie de contenus génériques. Des noms réels, des textes longs, des images manquantes et plusieurs enregistrements révèlent si la mise en page et l’architecture de l’information tiennent la charge.
Les prototypes doivent également inclure les états critiques : absence de données, erreur de chargement ou d’enregistrement, autorisation refusée, fonctionnement hors ligne, police très grande et actions irréversibles. Montrer uniquement le parcours idéal revient à tester une histoire plutôt qu’un produit.
Dans ses Human Interface Guidelines, Apple insiste sur la hiérarchie, la cohérence et l’adaptation aux différents écrans. Ces principes ne peuvent pas être ajoutés comme une décoration à la fin. Ils influencent déjà la structure du prototype : qu’est-ce qui relève du contenu ou de l’action, quelle information reste au premier plan et quelle interaction est familière sur la plateforme ?
Le modèle de données est une décision produit à long terme
Les interfaces peuvent beaucoup changer. L’importance des données conservées demeure souvent pendant des années. Il est donc utile de préciser tôt quelles entités existent dans le produit et comment elles sont liées. Une « pièce » appartient-elle toujours à une unité ? Un document peut-il être rattaché à plusieurs processus ? Que deviennent les tâches lorsqu’un objet est archivé ? Les montants et les mesures sont-ils enregistrés avec suffisamment de précision ?
Un modèle cohérent évite que la même information devienne contradictoire à plusieurs endroits. Android Developers recommande notamment une source de données claire et des limites de responsabilité bien définies dans l’architecture des applications. Ces principes techniques soutiennent une propriété du domaine : lorsqu’une information change, la représentation de référence doit être sans ambiguïté.
Les migrations font elles aussi partie de cette décision. Dès que des données réelles existent, une nouvelle version ne peut plus renommer ou supprimer des champs à sa guise. Le produit a besoin de règles pour transférer les anciens états vers une nouvelle structure. Une bonne première conception ne cherche pas à prévoir toutes les évolutions, mais sépare les termes stables du domaine de la logique temporaire de l’interface.
La protection des données commence par demander quelles données sont nécessaires
La protection des données devient coûteuse lorsqu’elle n’est examinée qu’après la mise en œuvre. À ce stade, les autorisations, les services externes et les modèles de données sont déjà liés. Une évaluation précoce peut au contraire simplifier le périmètre.
L’application a-t-elle besoin d’un compte ? Faut-il importer un contact complet ou suffit-il de saisir une personne manuellement ? L’accès à la localisation est-il nécessaire en permanence, pour une seule action ou pas du tout ? Un document doit-il quitter l’appareil ? Chaque donnée qui n’est pas collectée réduit la surface d’exposition, les cas d’erreur, le travail de sécurité et les procédures de suppression ultérieures.
Android recommande de limiter les demandes d’autorisation et, si possible, de concevoir les fonctions sans accès inutile. Lorsqu’une autorisation est indispensable, elle doit être demandée dans le contexte de l’action concernée. Un refus ne doit pas rendre toute l’application inutilisable s’il existe une solution de repli raisonnable.
La protection des données couvre tout leur cycle de vie : enregistrement, affichage, partage, exportation, sauvegarde et suppression. Le stockage local nécessite une stratégie de sauvegarde. Les données cloud exigent la protection du compte, des règles d’accès et une procédure de suppression compréhensible. Pour les fournisseurs tiers, il faut préciser les informations qu’ils reçoivent et pourquoi.
La maintenabilité découle de limites et de responsabilités claires
Une base de code maintenable possède des modules aux tâches bien définies. L’interface coordonne les interactions, la logique du domaine applique les règles et la couche de données gère les sources et la persistance. Lorsque l’accès au réseau, la présentation et les règles métier se mêlent dans les mêmes composants, les changements et les tests deviennent plus difficiles.
La séparation technique ne suffit pas. Le produit a lui aussi besoin de limites de responsabilité. Qui décide des termes ? Quelle partie du produit fait autorité pour un jeu de données ? Quelles garanties le produit offre-t-il lorsqu’un service externe échoue ? Existe-t-il un parcours manuel ? Qu’est-ce qui n’est expressément pas pris en charge ?
Chaque dépendance doit avoir un objectif reconnaissable. Une bibliothèque peut accélérer le développement, mais exige des mises à jour et une veille de sécurité. Un service cloud peut assumer un travail complexe, mais crée des coûts et un point de défaillance. Un système interne donne du contrôle, mais demande un entretien permanent. La maintenabilité consiste à choisir consciemment ces obligations.
La documentation renforce cette clarté lorsqu’elle explique les décisions. Une longue liste de tous les fichiers vieillit rapidement. De courtes descriptions des limites du système, des flux de données, des règles de migration et des raisons qui motivent les décisions moins évidentes sont plus utiles. Les nouveaux membres de l’équipe — ou la même personne plus tard — doivent comprendre pourquoi chaque partie a été construite ainsi.
Les tests suivent les risques et les parcours réels
Un grand nombre de tests automatisés ne prouve pas à lui seul la qualité du produit. L’essentiel est qu’ils couvrent les risques pertinents. Les tests unitaires conviennent aux règles et aux calculs du domaine. Les tests d’intégration vérifient l’interaction entre la base de données, les services et les migrations. Les tests de bout en bout peuvent sécuriser les parcours centraux. Les vérifications manuelles restent importantes pour la langue, la hiérarchie visuelle, le guidage du focus et les situations difficiles à automatiser entièrement.
Les tests doivent utiliser des données réalistes : noms longs, listes vides, anciens enregistrements, valeurs décimales inhabituelles, pièces jointes multiples et connexions interrompues. Différentes tailles d’écran et un texte agrandi montrent si la mise en page est réellement adaptative. Les lecteurs d’écran et les claviers révèlent des faiblesses sémantiques qu’une capture d’écran ne montre pas.
W3C WAI recommande d’évaluer l’accessibilité tôt et régulièrement et d’associer de manière appropriée des personnes en situation de handicap. C’est un bon principe général de qualité : ne pas seulement contrôler la version achevée avec une liste, mais intégrer les retours lorsqu’il est encore possible de modifier les décisions.
Les actions les plus risquées nécessitent des vérifications ciblées. La suppression, la restauration, l’état d’un achat, l’exportation et les autorisations méritent davantage d’attention qu’un réglage purement décoratif. Prioriser selon l’impact et la probabilité est plus utile que d’exiger le même volume de tests partout.
Lancer par étapes ne signifie pas publier un produit inachevé
Une première version n’a pas besoin de contenir tous les projets à long terme. Les parcours centraux qu’elle promet doivent néanmoins être complets, compréhensibles et robustes. « Étape par étape » décrit l’évolution du périmètre ; ce n’est pas une excuse pour négliger la gestion des erreurs ou laisser les responsabilités sur les données dans le flou.
Avant le lancement, le produit a besoin de critères vérifiables : appareils et versions pris en charge, processus centraux testés, limites compréhensibles, textes corrects dans la boutique et documents juridiques, assistance accessible, comportement de sauvegarde ou de suppression et plan pour les erreurs critiques. Un groupe de test contrôlé peut révéler l’usage réel avant un engagement plus large.
Après la publication, les retours ne deviennent pas automatiquement des éléments de la feuille de route. Ils apportent des preuves sur des situations réelles. Plusieurs demandes pour la même fonction peuvent révéler un motif récurrent — ou signaler un processus existant que personne ne trouve. L’équipe doit comprendre le problème, sa fréquence, le public et le risque avant de choisir une solution.
Une version ultérieure peut ajouter de nouvelles capacités. Elle ne doit pas masquer le cœur du produit et doit respecter les données existantes. La migration, la rétrocompatibilité et les explications mises à jour font partie de la fonction ; ce ne sont pas des tâches de nettoyage pour plus tard.
Garder le résultat concret comme fil conducteur
De la première observation à l’exploitation quotidienne, une question maintient le cap : cette décision améliore-t-elle le résultat concret pour le public visé ? Un prototype élégant, une architecture moderne ou une longue liste de fonctionnalités apportent peu s’ils optimisent le mauvais problème.
Une application maintenable réunit un problème réel, un public délimité, des processus centraux complets, un modèle de données cohérent, des parcours de données compréhensibles et des responsabilités vérifiables. Cette base permet au produit de continuer à évoluer de manière cohérente au fil des versions.
Sources et informations complémentaires
- Android Developers: Guide to app architecture – modèles de données, source unique de vérité, testabilité et limites de responsabilité.
- Android Developers: Data layer – rôles et limites de la couche de données.
- Android Developers: Minimize permission requests – minimisation des données et autorisations demandées en contexte.
- Apple Human Interface Guidelines – hiérarchie, cohérence, mise en page et interactions adaptées à la plateforme.
- W3C WAI: Planning and Managing Web Accessibility – intégration précoce et continue de l’accessibilité et de son évaluation.